
SRI confirmă : statul român, atacat de Rusia
Referitor la informațiile apărute în spațiul public privind încercarea de compromitere a unei instituții guvernamentale din plan național, la sfârșitului anului trecut, de către actorul cibernetic rus APT TURLA, Serviciul Român de Informații face următoarele precizări:
SRI, prin Centrul Național Cyberint, a identificat acest atac cibernetic în decembrie 2025 și a implementat măsuri de contracarare a acestuia și de remediere a efectelor sale. Atacatorii au exploatat o serie de vulnerabilități sistemice la nivelul sistemelor de operare Microsoft, însă în urma intervenției Centrului Național Cyberint atacul a fost oprit.
Nu au fost identificate exfiltrări de date sensibile, serviciul de e-mail afectat fiind remediat.
De asemenea, SRI a informat beneficiarii legali și, totodată, aspectele respective au făcut obiectul cooperării cu partenerii europeni, la nivelul comunității de intelligence, precum și cu cei de la nivelul UE și NATO.
SRI/ Centrul Național Cyberint va continua să acționeze constant pentru identificarea și investigarea oricăror noi tentative de compromitere a instituțiilor din plan național.
Serviciul Român de Informații deține competențe pentru prevenirea și combaterea amenințărilor de tip Advanced Persistent Threat la adresa tuturor rețelelor și sistemelor informatice de la nivel național, cu excepția celor din domeniile de competență ale Ministerului Apărării Naționale, Ministerului Afacerilor Interne, Serviciului de Informații Externe, Serviciului de Telecomunicații Speciale și Serviciului de Protecție și Pază.
Uniunea Europeană a adăugat, în iulie 2026, pe lista sancţiunilor, membrii unei grupări de hackeri din Rusia, acuzată că se află în spatele unor operaţiuni de spionaj şi al unor atacuri cibernetice îndreptate împotriva unor ţinte din UE şi Ucraina încă din 2010.
În centrul acestei reţele stă Turla, o unitate din interiorul Serviciului Federal de Securitate (FSB) al Rusiei, care coordona activităţile grupării.
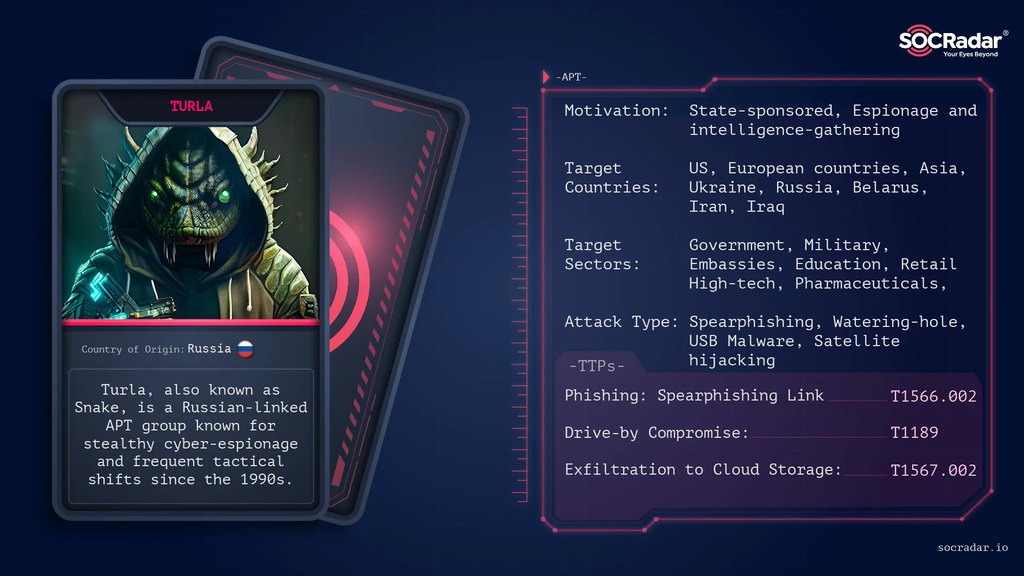
Turla nu este un nume nou în lumea securităţii cibernetice. Dimpotrivă, este una dintre cele mai vechi şi mai rezistente grupări de spionaj cibernetic legate de statul rus, activă încă de la începutul anilor 2000, scrie Brandefense.
Turla, cunoscut și sub numele de Șarpe, Uroburos sau Ursul Veninos, este un grup de spionaj cibernetic extrem de sofisticat, despre care se crede că operează în interesul guvernului rus, activ din cel puțin 2008 împotriva guvernelor, apărării, telecomunicațiilor și ambasadelor. Unitatea a vizat entități guvernamentale și companii private din numeroase țări și sectoare, precum apărare, telecomunicații, învățământ superior și ambasade.
Instrumentul emblematic al grupării este un program numit Snake (Uroburos) – un aşa-numit rootkit, adică un tip de software malefic conceput special ca să se ascundă adânc în sistemul infectat şi să treacă neobservat. Odată intrată într-o reţea, gruparea foloseşte acest tip de programe ca să-şi păstreze accesul pe termen lung, ca un musafir nepoftit care se instalează în casă fără ca gazda să-şi dea seama.
Pentru a pătrunde iniţial, Turla foloseşte metode devenite deja clasice în spionajul cibernetic: e-mailuri de tip spear-phishing (mesaje personalizate, care par legitime, dar conţin linkuri sau ataşamente infectate), atacuri asupra unor site-uri frecventate de ţintele vizate, dar şi exploatarea vulnerabilităţilor din aplicaţiile VPN şi din serverele expuse la internet.
Un detaliu care arată nivelul de rafinament al grupării: pentru a-şi ascunde urmele, Turla a folosit de-a lungul timpului inclusiv canale de comunicare bazate pe sateliţi şi lanţuri de servere intermediare, tocmai ca cei care o urmăresc să nu poată stabili cu uşurinţă de unde vin, de fapt, comenzile.
Ţintele nu sunt alese la întâmplare. Turla vizează, în mod constant, sectoarele cu miză geopolitică ridicată: ministere şi agenţii guvernamentale, armata şi companiile din industria de apărare, ambasade şi misiuni diplomatice, furnizori de infrastructură critică, precum şi centre de cercetare şi tehnologie.
Geografic, atenţia principală se îndreaptă către Europa şi statele NATO, dar operaţiunile se întind şi spre Orientul Mijlociu, Asia Centrală, America de Nord.
Activitatea recentă indică faptul că Turla continuă să își îmbunătățească operațiunile:
- Malware Snake actualizat: Analiștii au raportat noi variante ale malware-ului Snake care îmbunătățesc ascunderea și modularitatea.
- Exploatarea VPN: Turla continuă să exploateze dispozitivele VPN ca punct de intrare în rețelele guvernamentale și de apărare.